实时行为监控
持续观察批量改名、快速覆盖、异常加密和高频写入,发现可疑行为后立即记录事件。
通过文件改写速度、扩展名变化、安全诱饵触发、可疑进程和异常网络连接等多类信号综合判断,减少单一特征库漏报带来的风险。
持续观察批量改名、快速覆盖、异常加密和高频写入,发现可疑行为后立即记录事件。
结合已知勒索特征和实时文件行为,在能够可靠归因时自动终止高风险进程;处置选项可由管理员设置。
高置信命中时终止相关进程,并记录进程、对象、路径和时间,便于定位来源。
隔离确认处置的恶意可执行程序,校验副本 SHA-256 并取消执行权限,保留证据供管理员复核。
对已识别的危险来源和异常连接执行拦截,降低攻击继续扩散或远程控制的概率。
以清晰表格导出安全事件、处置结果和风险对象,方便排查、留档及后续加固。
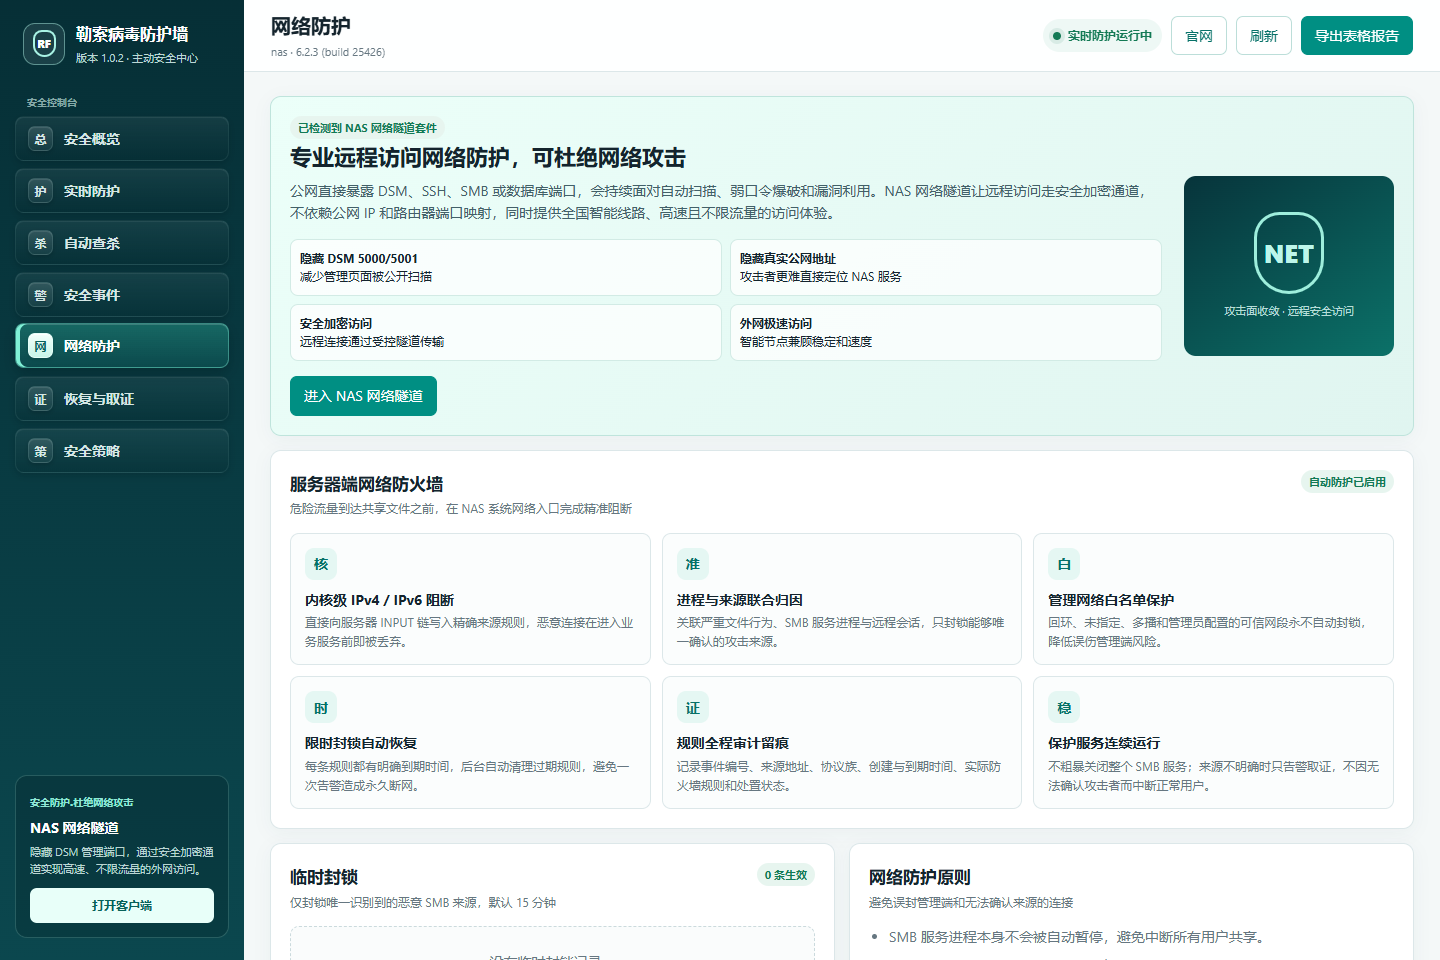
群晖与飞牛共用七大功能分区,安全概况、自动查杀、事件记录和网络防护布局一致;系统名称与安装入口自动适配。
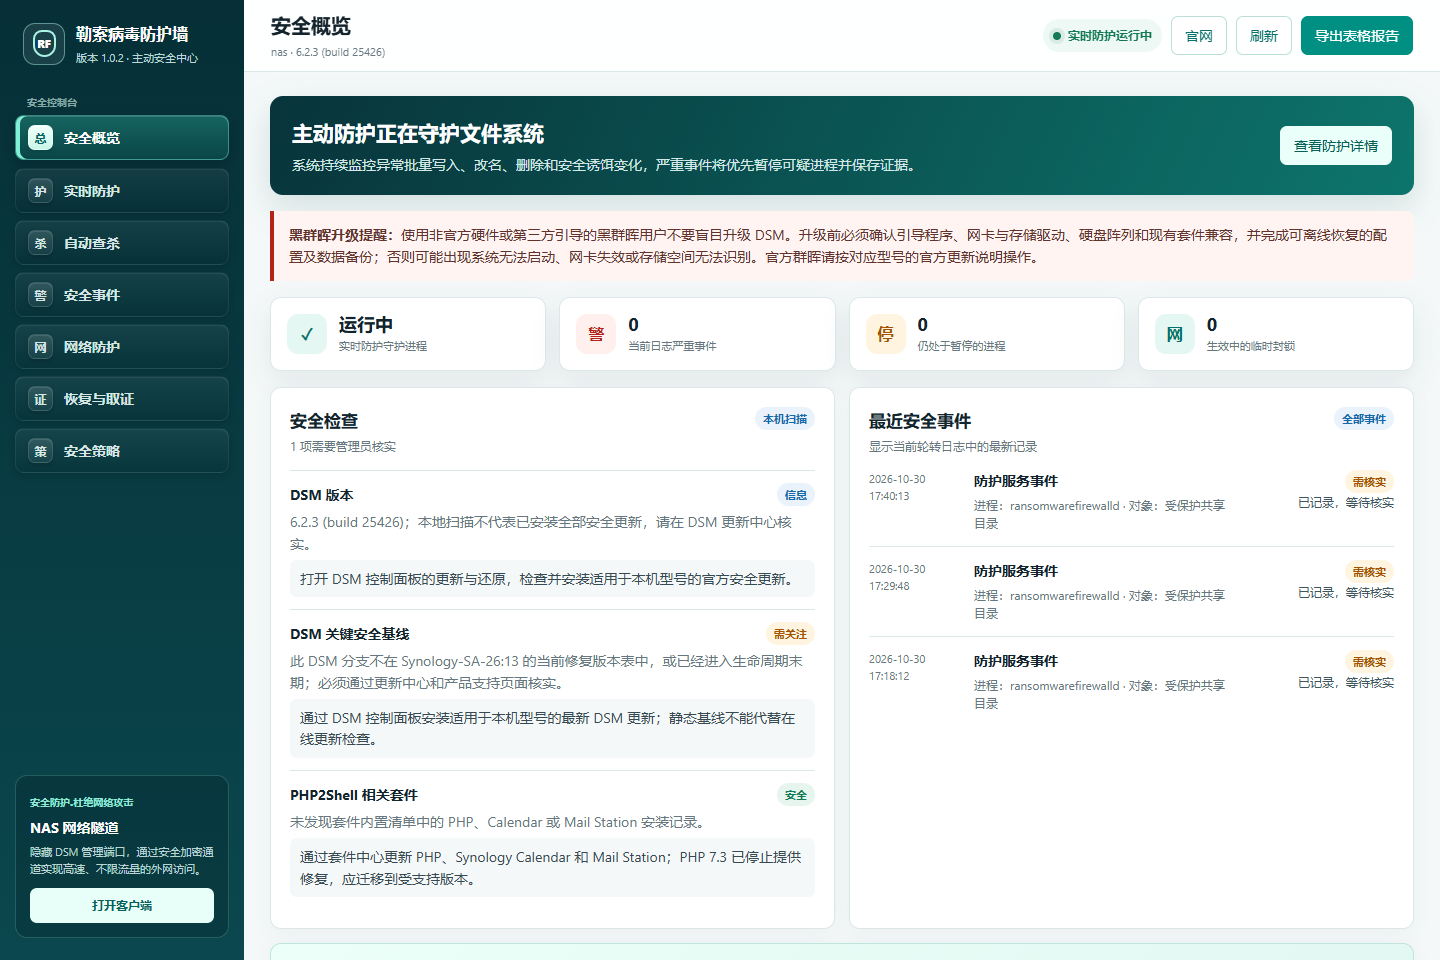
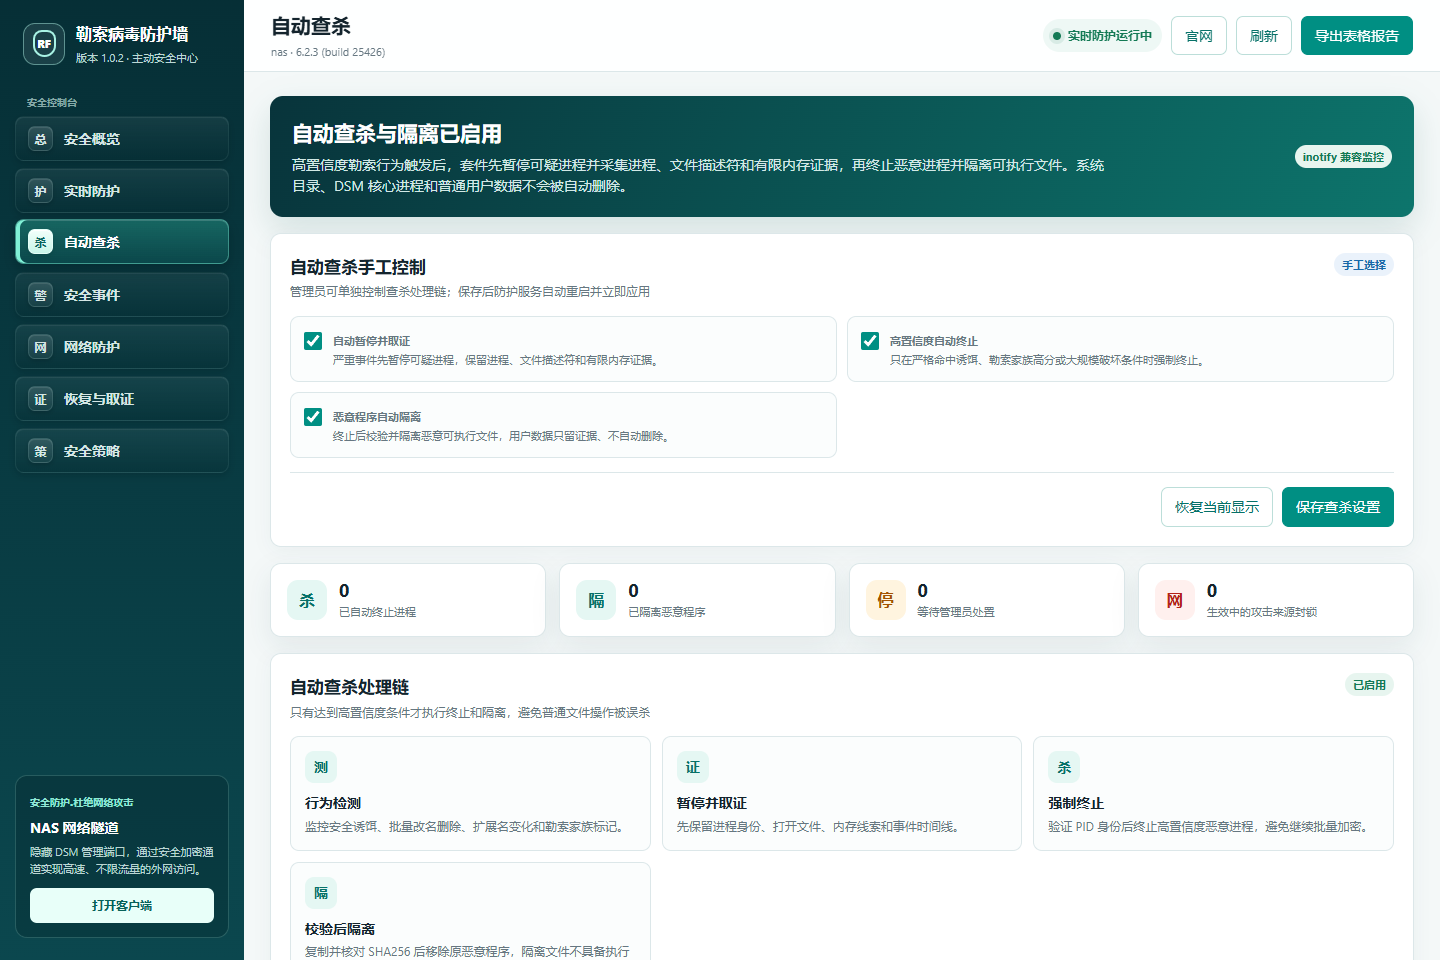
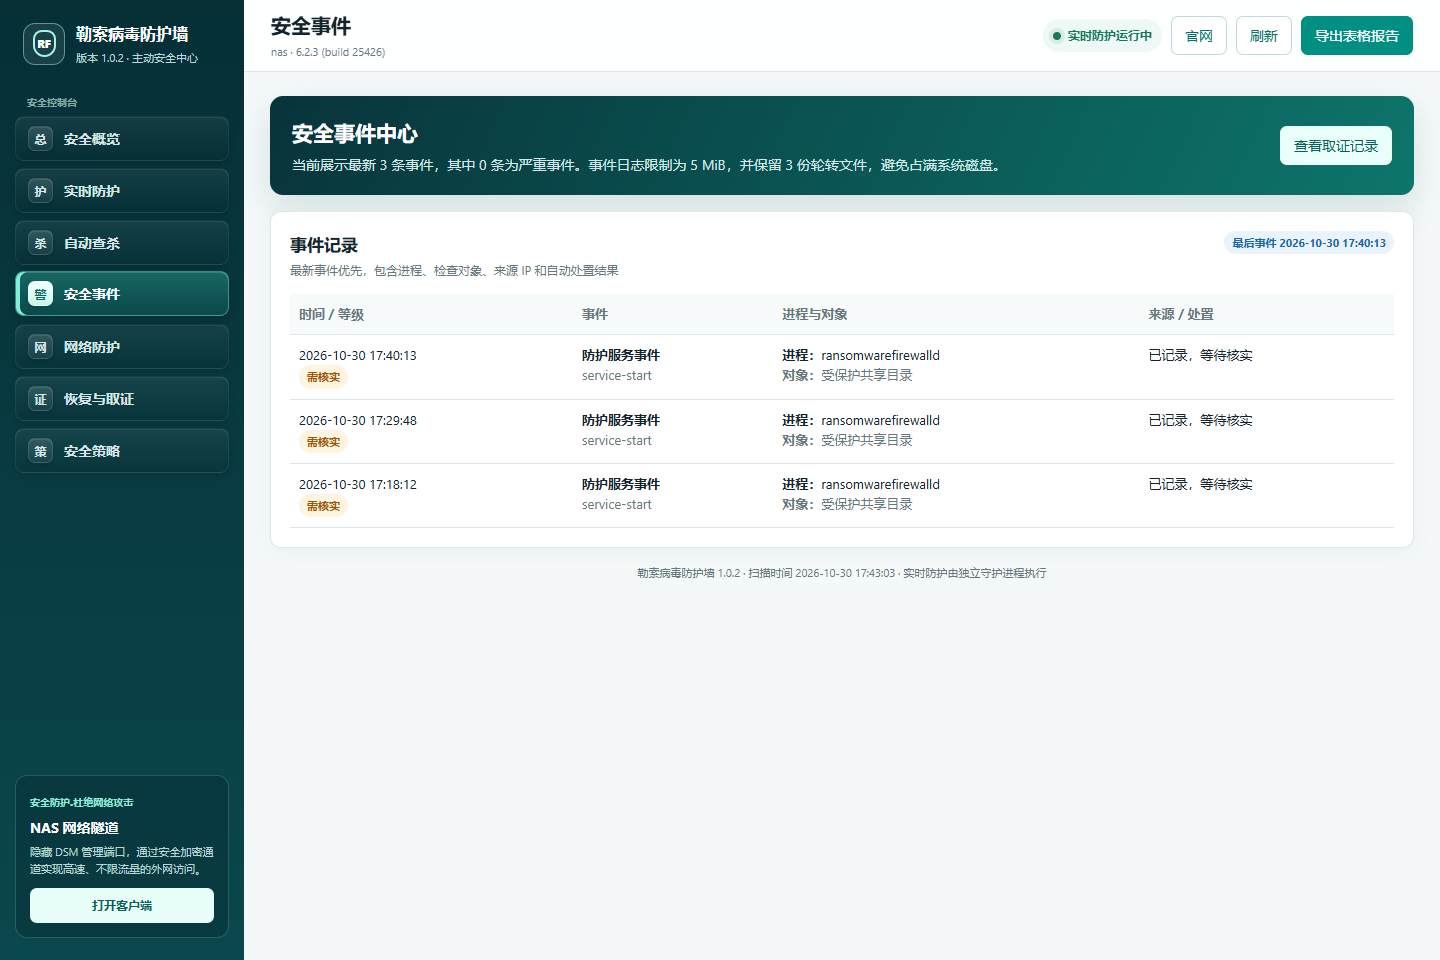
群晖:在 DSM 套件中心选择“手动安装”并上传 SPK。飞牛:在 fnOS 应用中心选择“手动安装”并上传 FPK,按提示选择存储空间。
本套件能够有效发现和阻断多类勒索行为,但任何安全产品都不能承诺识别全部未知勒索家族,也不能保证恢复所有已被加密的文件。请同时保持离线或不可变备份、强密码、多因素认证、及时修补漏洞,并减少不必要的公网端口暴露。